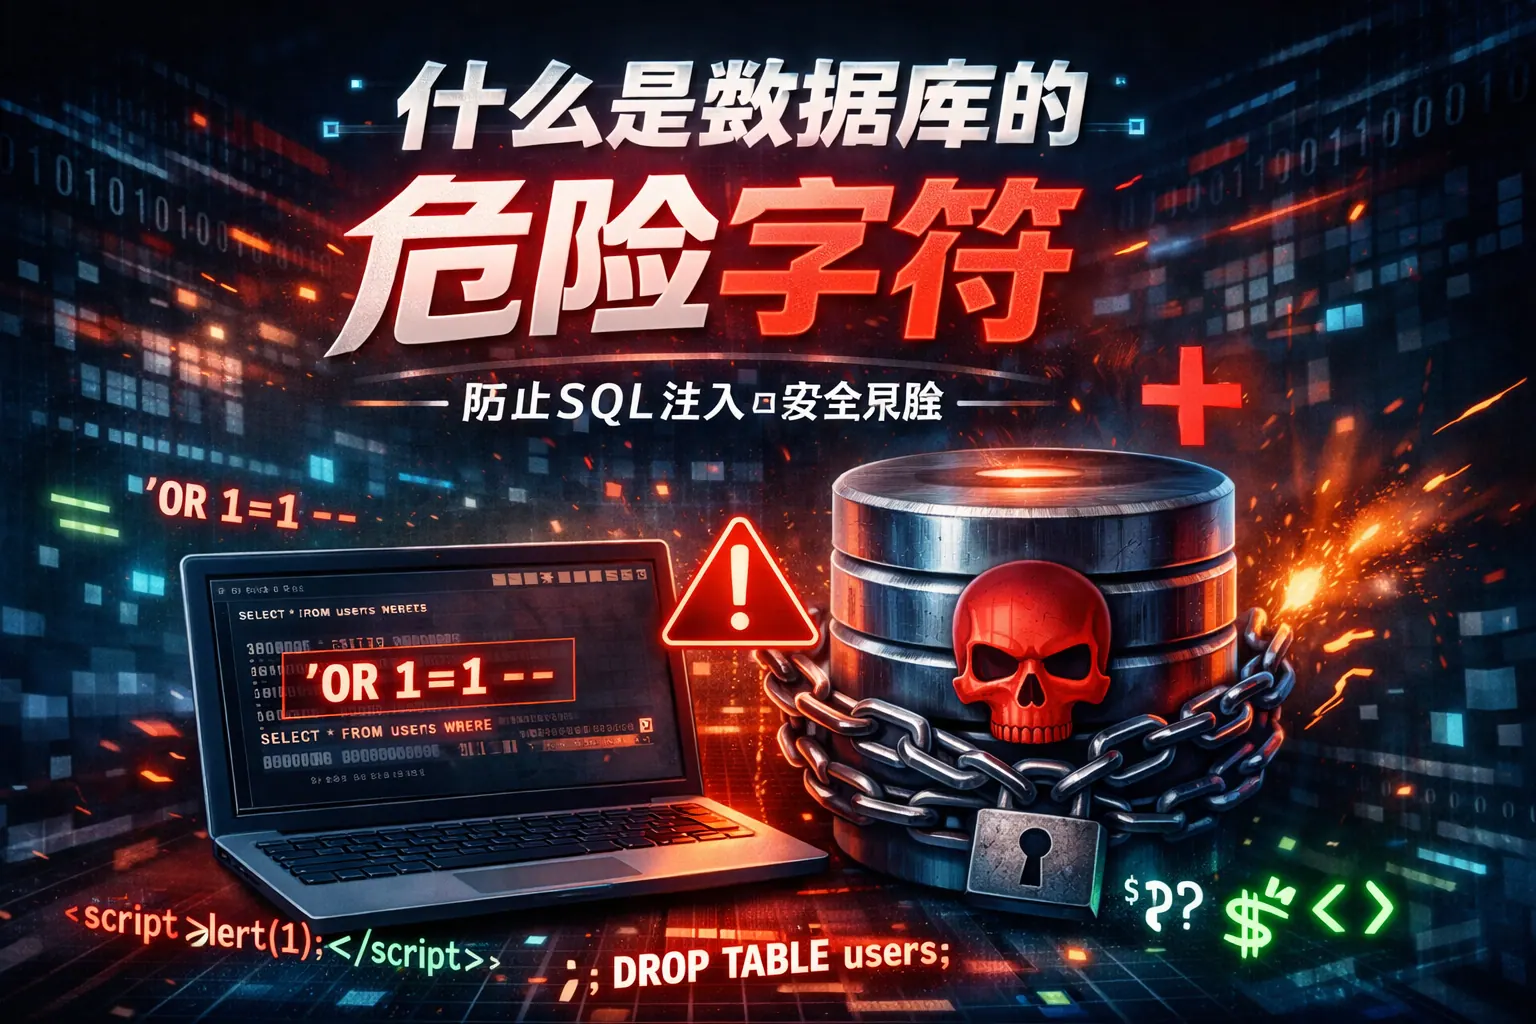
什么是数据库的危险字符
数据库的危险字符是指在SQL语句中可能改变语法结构、影响解析逻辑并引发注入攻击的特殊符号,如单引号、分号、注释符等。这些字符本身并不具有恶意,但在动态拼接SQL或缺乏参数化处理时,会被数据库解释为控制指令,从而导致数据泄露或权限绕过。通过参数化查询、输入校验、最小权限控制和规范化开发流程,可以有效降低危险字符带来的安全风险。随着安全架构升级,数据库防护正在从简单字符过滤向结构化安全机制演进。
常见问答
为什么数据库中的特殊字符会带来安全风险?
数据库中的哪些特殊字符容易被攻击者利用,从而导致安全漏洞?
特殊字符如何影响数据库安全
数据库中的特殊字符如单引号(')、双引号(")、分号(;)和注释符号(--)等,常被攻击者用来构造恶意的SQL语句,这可能导致SQL注入攻击,使得数据库数据泄露、篡改甚至删除。
如何识别和处理数据库中的危险字符?
在开发应用时,应该如何检测并妥善处理这些可能导致安全问题的字符?
识别和防范数据库危险字符的方法
开发过程中可以通过输入验证、使用预编译语句(Prepared Statements)和参数化查询,避免直接将用户输入拼接到SQL命令中,从而有效防止危险字符引起的安全问题。
常见的数据库危险字符有哪些,分别有什么影响?
请举例说明几种常见的数据库危险字符及其可能带来的具体风险。
常见危险字符及其安全隐患
常见的危险字符包括单引号(')可能导致字符串截断,分号(;)可用于注入额外SQL语句,双破折号(--)用于注释掉SQL语句的一部分,造成逻辑绕过。正确处理这些字符是保障数据库安全的关键。
* 文章含AI生成内容
文章互动
这篇文章对你有帮助吗?