Codex 如何建立 Dev、Staging、Production 权限隔离
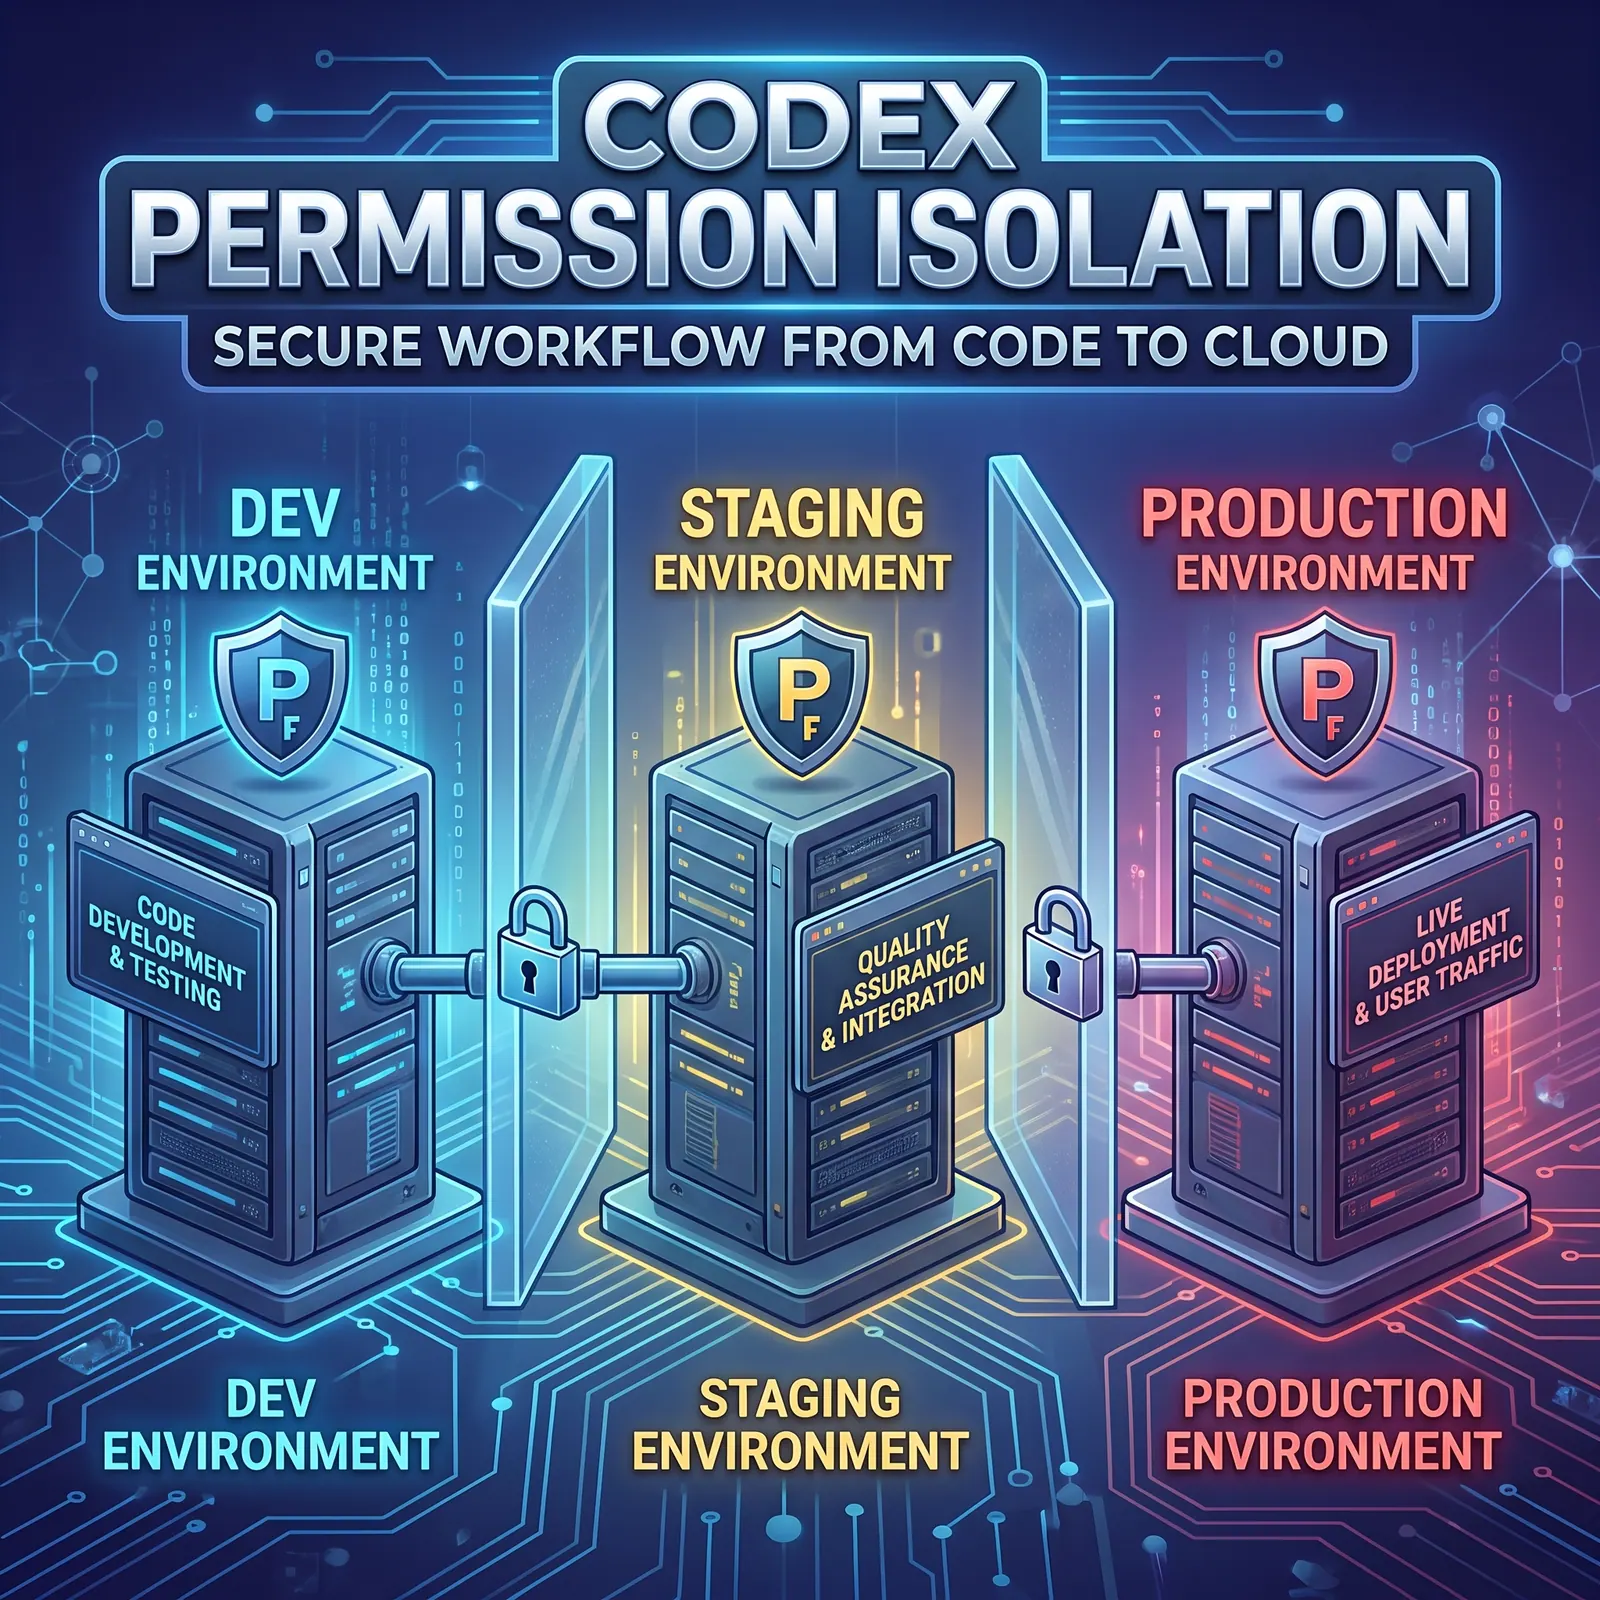
建立 Codex 场景下的 Dev、Staging、Production 权限隔离,关键不是简单分三个环境,而是把身份、资源、凭据、发布链路和审计全部分层管理。文章给出的核心方法是先切身份,再切资源,最后收紧生产发布路径,并通过 RBAC、最小权限和临时授权三层控制避免越权。文中重点拆解了常见失效点,如 Staging 复用 Production 凭据、代码审核替代生产门禁、核心成员长期持有生产高权限、自动化系统权限过大等。落地上应优先盘点跨环境共享项、把生产高权限改成按需申请、重建 Staging 的验证定位,并确保 Codex 只在受控上下文中参与配置、脚本和发布辅助。最终目标是让开发环境保持效率,预发环境承担验证,生产环境通过最小权限、强审批和可审计机制维持稳定与安全。
团队人数不多时,很多人会想用一套账号统一管理三个环境的权限。这样做是否安全,怎样设计才不容易误触生产?
账号与角色应按环境拆分
不建议共用同一套账号和角色。更稳妥的做法是为 Dev、Staging、Production 分别配置独立的权限组或角色,并按最小权限原则分配访问范围。开发环境可以开放较多写权限,预发环境保留测试与验证所需权限,生产环境只保留必要的只读、发布和审批权限。
团队在赶进度时,成员很容易想直接登录生产环境修问题。有没有办法让生产环境的操作更可控,又不影响紧急修复?
生产访问应走受控流程
生产环境建议只开放受控访问通道,比如 MFA、多因素认证、短期凭证、堡垒机或跳板机。日常变更尽量通过 CI/CD 流水线发布,不鼓励手工登录修改。紧急情况下可以给临时权限,但要绑定工单、时间范围和操作审计,便于追踪与回收。
如果 Dev、Staging、Production 共用密钥或数据库连接信息,一旦泄露会不会影响整套系统?实际应该怎么隔离这些敏感资源?
敏感信息要环境独立管理
每个环境都应使用独立的密钥库、数据库账号和配置项,避免复用同一份 secret。开发环境适合使用脱敏数据和低权限账号,预发环境尽量接近生产但不包含真实敏感数据,生产环境的密钥只对少数受信任服务和授权人员开放。这样即使某个环境出问题,也不容易波及其他环境。
项目上线或排障时,经常需要临时给某个人开一段时间的访问权限。怎样设置才不会让临时权限变成长期隐患?
临时权限应有时效和边界
临时授权应当绑定申请理由、到期时间和环境范围,权限只覆盖当前任务所需的资源。可以使用时间限定角色、一次性令牌或即时授权机制,任务结束后自动回收。配合审计日志和告警规则,可以减少越权和遗留权限带来的风险。