Codex 如何定义哪些代码可以交给 Agent
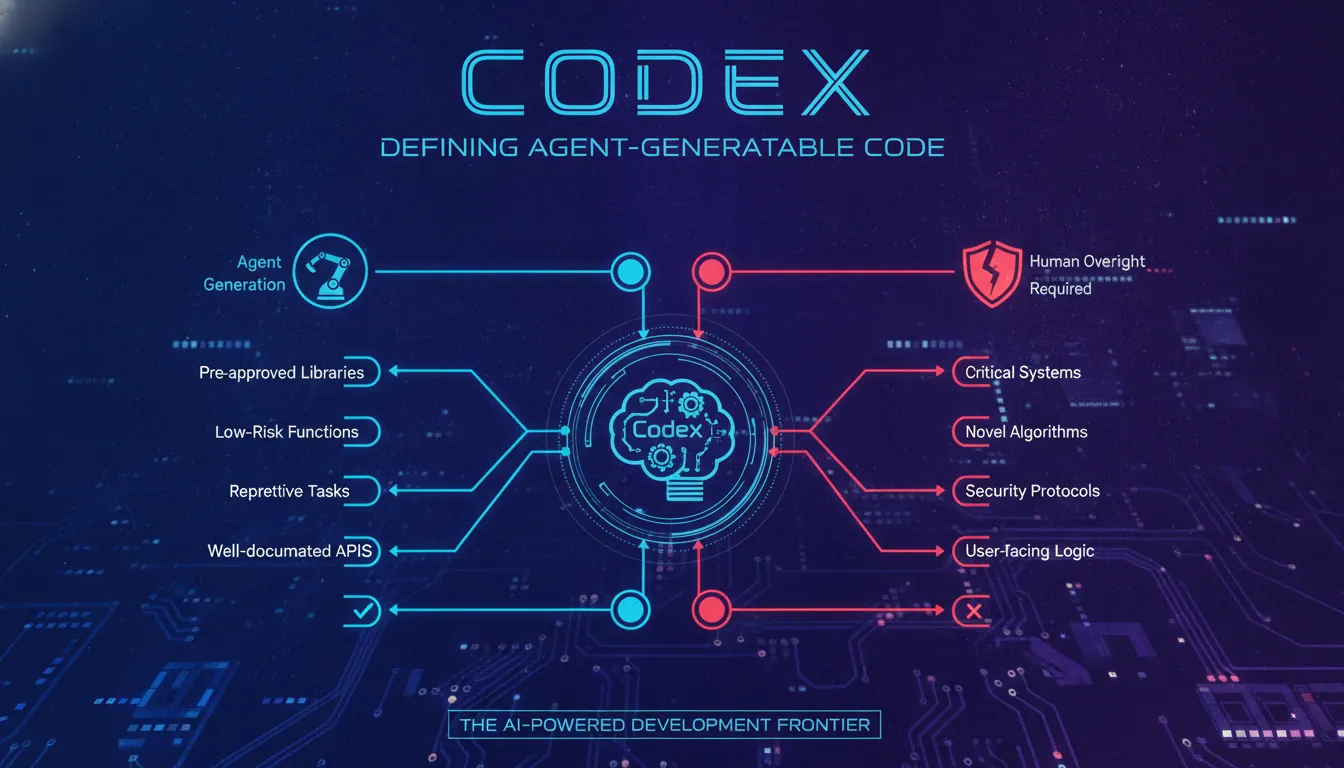
判断哪些代码适合交给 Codex Agent,不能只看语言、目录或工作量,而应看需求边界、验收方式、业务风险、架构影响和上下文是否完整。测试补齐、局部缺陷修复、重复性改造及已有模式下的功能实现适合优先委派;涉及资金、权限、隐私、公共契约、领域规则和高不确定性故障的工作,应由开发者主导决策。通过先固定约束、补齐证据、拆分最小可验收任务并设置人工审查关口,可以让 Agent 承担明确的执行工作,同时避免代码质量、责任归属和上线风险失控。
在代码任务很多的情况下,怎样判断某段代码是否适合让 Agent 来改动,而不是由开发者亲自处理?
适合交给 Agent 的代码特征
适合交给 Agent 的代码通常具备边界清晰、影响范围可控、需求明确的特点,比如局部重构、重复性较强的修复、单元测试补充、文档同步更新等。这类任务对上下文依赖较少,修改结果也更容易验证。
如果项目里有一些关键模块,是否都可以交给 Agent 处理?怎样判断风险较高的部分需要人工介入?
不适合直接交给 Agent 的场景
涉及核心业务逻辑、权限控制、支付链路、数据迁移、生产环境配置等高风险代码时,通常不建议直接交给 Agent。因为这些代码一旦出错,可能带来较大影响,需要开发者先明确约束,再进行人工审核。
想让 Agent 更准确地理解任务,应该给它哪些上下文,才能减少返工和误改?
任务输入应包含的关键信息
建议提供目标说明、相关文件路径、代码行为预期、边界条件、异常场景和验收标准。若任务和现有架构有关,也应补充模块关系、依赖说明以及不允许修改的内容,这样 Agent 更容易在正确范围内完成工作。
代码交给 Agent 之后,怎样验证它改得对不对,是否会引入新的问题?
验证 Agent 输出的检查方式
可以通过运行测试用例、检查静态分析结果、对比关键逻辑差异、进行代码审查来确认修改是否可靠。对于影响较大的改动,还可以增加回归测试和手动验证,确保功能、性能和兼容性都符合预期。