安全问题触发需求变更的优先级处理流程
安全问题触发需求变更时,应区分安全事件、缺陷修复和产品规则调整,根据影响范围、暴露条件、利用迹象及缓解措施确定优先级。紧急风险先行遏制,其他事项明确负责人、排期和验收条件;无法及时修复时,应记录剩余风险、临时控制及复核安排,直至安全验证和业务验收完成。
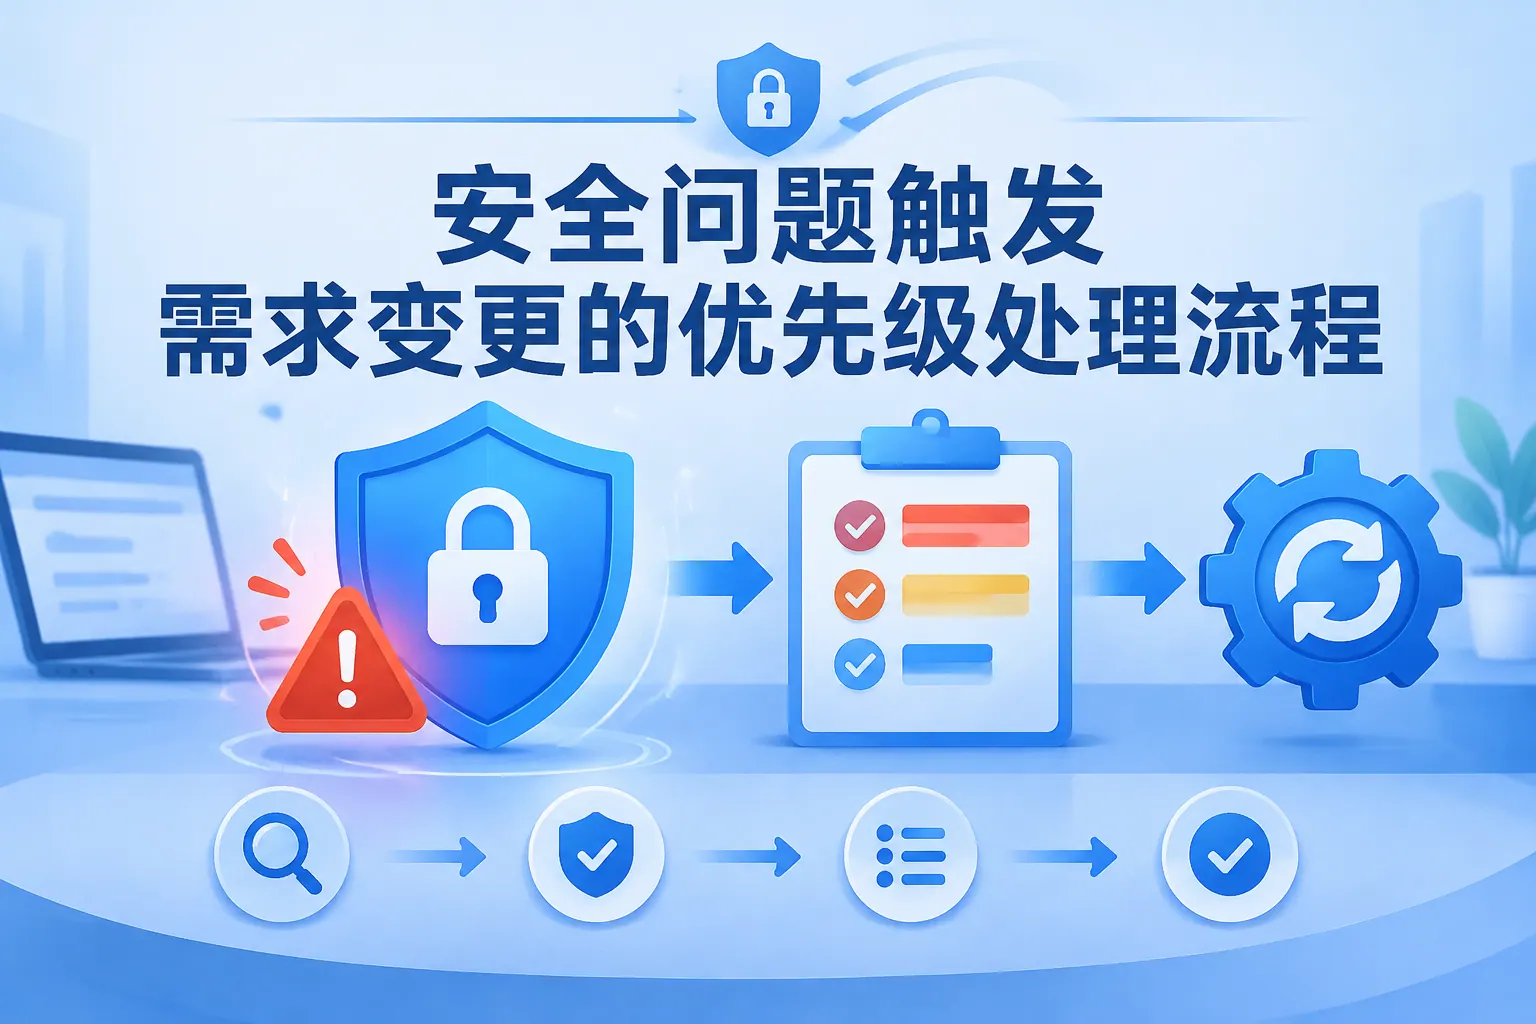
需求团队需要结合风险影响范围、发生概率、数据敏感程度、合规要求和修复成本进行评估,并将变更划分为紧急、高、中、低等等级。
建立统一的风险分级标准
涉及核心系统不可用、敏感数据泄露、重大合规风险或正在被利用的漏洞,应列为紧急变更;可能影响部分用户或业务流程的安全问题,可列为高优先级;影响较小且存在替代措施的问题,可纳入常规迭代。分级结果应形成记录,便于后续审计和复盘。
当安全问题可能造成大范围数据泄露、权限失控、核心服务中断、重大财产损失或违反监管要求时,应暂停低价值需求,将资源转向安全修复。
以业务损失和用户影响作为判断依据
评估时应确认受影响的系统、用户数量、数据类型、攻击可行性及现有防护措施。若风险正在扩大或缺少有效缓解措施,应启动紧急变更流程,由安全、研发、产品和业务负责人共同确认处置方案。
可以通过建立变更影响清单、明确依赖关系、拆分修复范围和设置临时防护措施,降低安全修复对业务进度的冲击。
采用分阶段实施与风险隔离
对能够快速完成的修复,可安排热修复或小范围发布;对涉及架构调整的事项,可先部署访问控制、监控告警、限流或数据脱敏等临时措施,再纳入专项改造。每个阶段都应设定验证指标、回滚方案和责任人。
团队应明确变更原因、风险等级、处理范围、交付时间、责任分工、验收标准以及对其他需求的影响,确保相关人员对调整结果达成一致。
用闭环记录保证变更可追踪
建议在需求管理平台登记安全事件、风险评估结论、审批记录、开发任务、测试结果和上线信息。修复完成后,应开展安全验证与业务回归测试,并确认风险是否降低到可接受范围。